
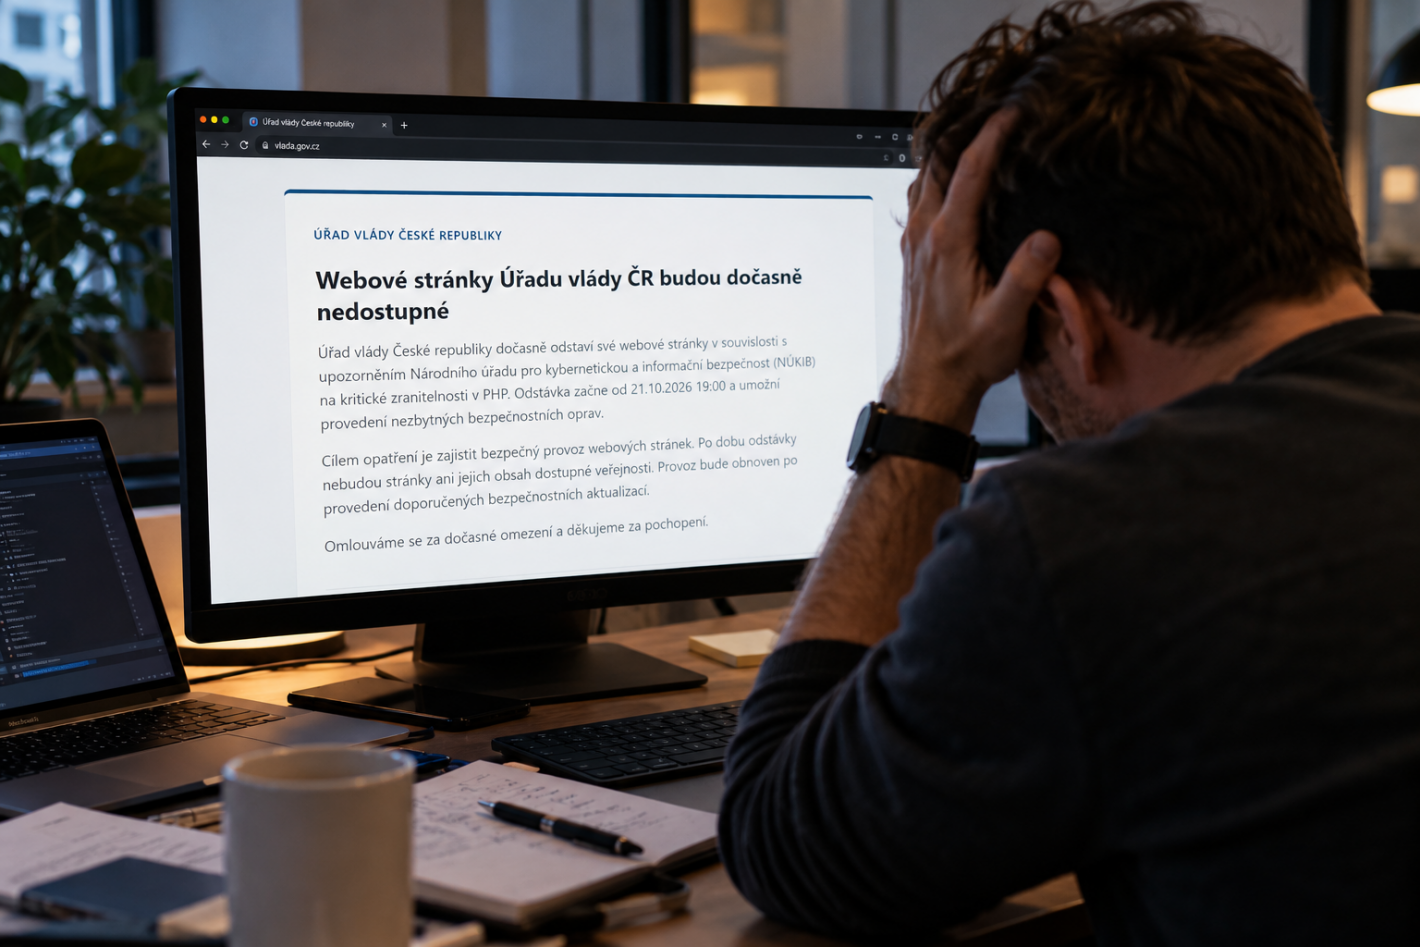
Ve středu 21. října 2026 zveřejnili vývojáři jazyka PHP opravy dvou kritických zranitelností, pro které se vžilo označení php2shell. Během několika hodin se objevily i veřejně dostupné informace umožňující jejich zneužití a první útoky na sebe nenechaly čekat. Weby po celém světě začaly preventivně vypínat provoz.
Protože PHP běží zhruba na 70 % webových stránek, týká se to i naprosté většiny českých firem. Weby a aplikace, které spravujeme, jsme začali aktualizovat okamžitě a práce dokončovali v nočních hodinách.
Co se vlastně stalo
Zranitelnost umožňuje vyvolat v PHP stav vyčerpání paměti (out-of-memory). Za určitých podmínek lze tohoto poškození zneužít k neautorizovanému vzdálenému spuštění kódu – tedy k tomu, aby útočník spustil vlastní příkazy přímo na vašem serveru.
V praxi to znamená, že útočník může:
- převzít kontrolu nad webovou aplikací nebo celým serverem,
- dostat se k databázi a odcizit citlivé údaje zákazníků,
- získat přístupové a API klíče k navazujícím službám,
- nahrát na web škodlivý kód nebo zadní vrátka,
- poškodit data nebo způsobit nedostupnost služby.
Běžného návštěvníka chyba přímo neohrožuje. Ohrozí ho až napadený web – proto řada provozovatelů weby raději vypnula, než aby riskovala únik dat.
Kdo musel odstavit weby
V Česku na zranitelnost upozornil NÚKIB a Úřad vlády ČR preventivně odstavil své webové stránky od 19.00, aby mohl nasadit bezpečnostní opravy. Část svého webu vypnulo i Letiště Václava Havla Praha. V zahraničí sáhly k preventivnímu odstavení vládní úřady v Německu, Francii, Nizozemsku a Finsku, varování vydalo britské NCSC, japonský úřad pro kybernetickou bezpečnost i evropské instituce.
Technický ředitel Cloudflare potvrdil, že firma pozoruje první útoky a průběžně aktualizuje ochranná pravidla, jak se objevují nové způsoby zneužití. Dokonce aznamenal nárůst z desítek tisíc pokusů krátce po zveřejnění až na miliony pokusů následující den. Objevily se také pokusy nasazovat variantu botnetu Mirai.
Útočníci zamířili i na Česko
Den po zveřejnění oprav přišla data, která ukazují, jak rychle se útočníci do zranitelnosti opřeli. Podle společnosti Check Point zaznamenalo pokus o zneužití 12 % sledovaných českých organizací, tedy zhruba každá osmá. V evropském měřítku jde o 14 % sledovaných organizací.
„V České republice už snahu o zneužití PHP zranitelností zaznamenalo 12 % organizací,“ uvedl Jiří Kohout, bezpečnostní stratég Check Pointu pro střední a východní Evropu.
Kybernetický útok na svou IT infrastrukturu potvrdilo ČVUT v Praze, které ho dalo do souvislosti s celosvětovými pokusy napadat weby s PHP. Útok se podle univerzity podařilo zastavit, část systémů ale preventivně odstavila. Od internetu se odpojovaly i státní instituce v Nizozemsku a Finsku, včetně nizozemského Národního centra kybernetické bezpečnosti.
Je ale potřeba číst ta čísla správně: jde o pokusy o útok, ne o potvrzené průniky. Neznamená to, že se útočníci do dvanácti procent českých firem skutečně dostali nebo že jim odcizili data. Zároveň z toho plyne jedna nepříjemná věc - opravy jsou dávno venku a útočníci sázejí na to, že je spousta správců ještě nenasadila. Odkládat aktualizaci na „až bude čas“ je v tuhle chvíli sázka proti nim.
Jak jsme reagovali u nás v Leru
Cílem bylo, aby incident neměl na provoz webů a aplikací našich klientů žádný dopad.
- Okamžitě jsme zahájili plošnou aktualizaci všech webových projektů a aplikací.
- Informovali jsme klienty, včetně toho, co to pro ně znamená.
- Pracovali jsme do nočních hodin aby byly systémy zabezpečené co nejdřív a mimo provozní špičku.
Co dělat, pokud váš web nespravujeme
Pokud si web spravujete sami nebo ho má na starosti někdo jiný, projděte si tenhle krátký seznam:
- Aktualizujte PHP okamžitě. Opravené verze jsou 8.2.35, 8.3.36, 8.4.27 a 8.5.12.
- Ověřte si u hostingu, jestli opravu už nasadil – řada poskytovatelů to řeší centrálně.
- Pokud nemůžete aktualizovat hned, zvažte podle doporučení NCSC dočasné odpojení systému od sítě nebo nasazení ochranných pravidel na úrovni WAF.
- Zkontrolujte indikátory napadení. Podezřelé jsou neobvyklé procesy spouštěné službami PHP, neznámé soubory v adresáři webu nebo změny v naplánovaných úlohách.
- Při podezření na kompromitaci změňte hesla i API klíče a obnovte web ze zálohy pořízené před incidentem.
Pozor hlavně na weby na WordPressu – ten podle odhadů pohání 400 až 500 milionů stránek a je pro útočníky nejatraktivnějším cílem.
Co si z toho odnést do budoucna
Podobná zranitelnost se objeví znovu, to je jen otázka času díky novým přístupům a AI. Je potřeba být připraven a proto doporučujeme::
- pravidelné aktualizace serveru, jazyka i knihoven,
- funkční a ověřené zálohování a obnova,
- monitoring a jasné SLA pro reakci v kritické situaci,
- průběžná kontrola zabezpečení webu.
Nevíte, v jakém stavu je váš web a jestli se vás zranitelnost týká? Zpracujeme vám technický audit webu a e‑shopu, nebo si rovnou napište o správu, se kterou podobné situace neřešíte vy, ale my.